




近年、ランサムウェアによる被害は深刻化しており、業務データだけでなくバックアップデータまで暗号化されるケースも増えています。そのため、バックアップを取得するだけでなく、データを改ざん・削除から守る「イミュータブル(不変)ストレージ」の重要性が高まっています。Synologyでは、「イミュータブルスナップショット」「WriteOnce共有フォルダ」「イミュータブルバックアップ」などの機能を提供し、強固なランサムウェア対策とデータ保護を実現します。本ページでは、それぞれの特長や活用方法についてご紹介します。
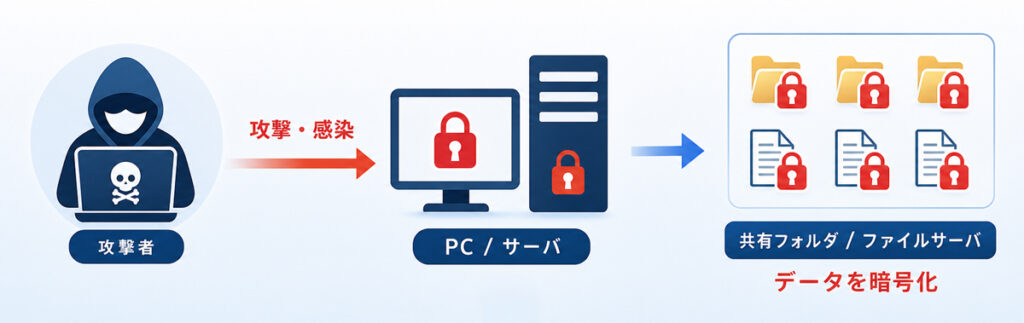
原因:従来のランサムウェアは、PCやサーバが感染し、共有フォルダやファイルサーバ内のデータを暗号化する攻撃が中心でした。しかし攻撃の高度化に伴い、業務データだけでなくバックアップデータまで攻撃対象となり、バックアップの削除や暗号化によって復旧できないケースも増加しました。
「データを守る」だけでなく、「バックアップデータを守る」という考え方が重要になった時代
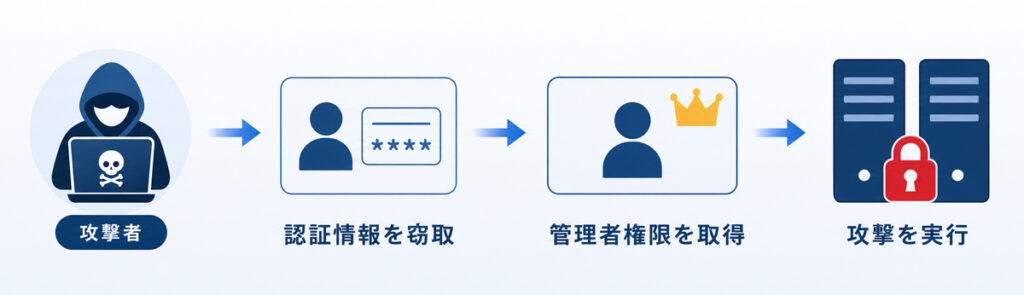
近年のランサムウェアは、まず管理者アカウントの認証情報を窃取し、十分な権限を取得したうえで攻撃を実行する傾向があります。管理者権限を奪われると、バックアップの停止やスナップショットの削除も可能となり、従来の復旧手段そのものが失われてしまいます。
「バックアップを取る」から、 「誰も削除できないバックアップを残す」 という対策が重要になってきています。
スナップショットおよびスナップショットが所属する共有フォルダが何らかの理由によって削除されることを防ぐ。
管理者の認証情報が悪用された場合もデータを保護することが可能。
任意の保護期間を設定し、その期間内の削除を防ぐことができる。
※「設定→字幕→自動翻訳→日本語」を選択いただければ日本語字幕が表示されます
共有フォルダをWORM技術で保護することで、フォルダ内のデータを変更・削除できないようにする。
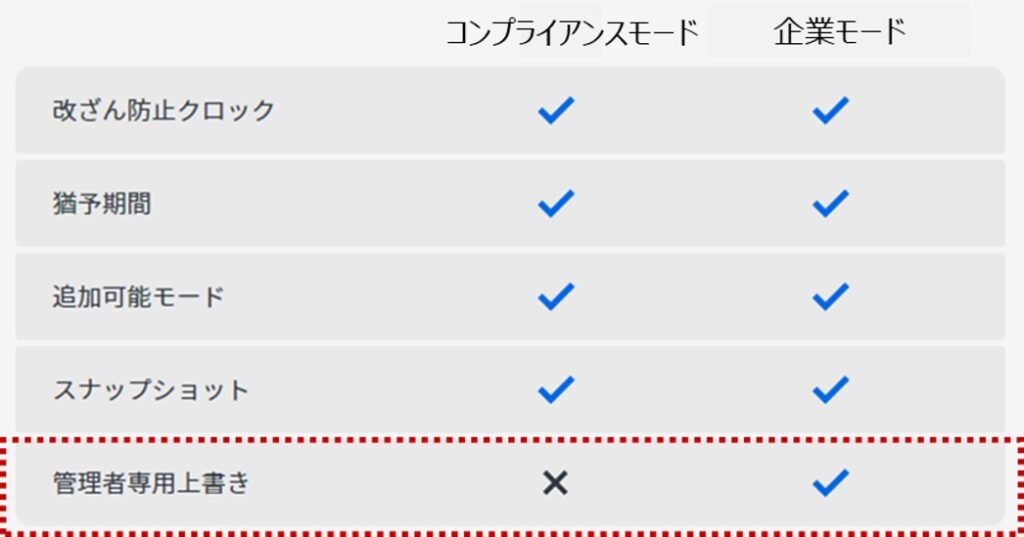
企業モードとコンプライアンスモードのどちらかに設定することができる。
企業モード:管理者権限を持つユーザーのみデータの編集削除が可能
コンプライアンスモード:管理者を含め、誰もデータの編集削除はできない。
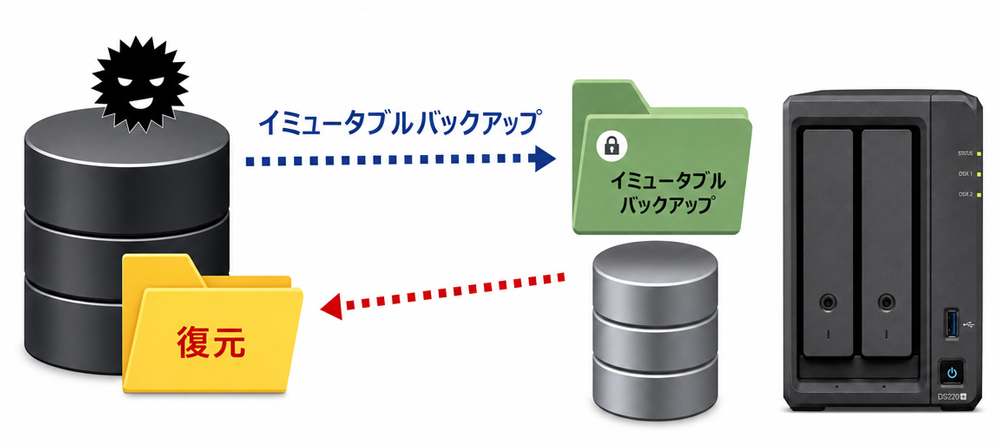
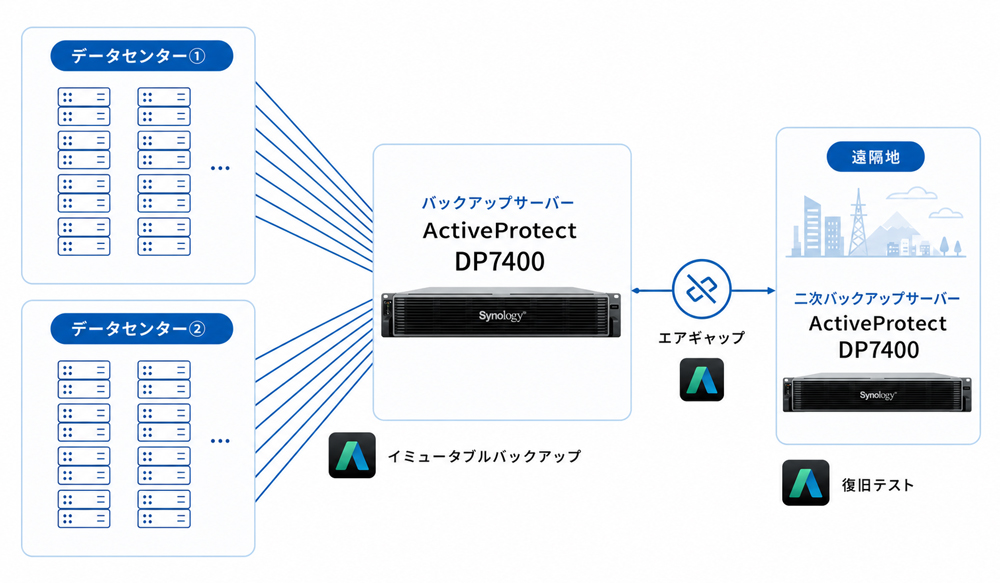
バックアップデータを一定期間、変更及び削除不可に設定することができる機能です。ランサムウェア攻撃や不正アクセスによるデータ損失リスクを大幅に低減します。保護期間中は管理者でもバックアップデータの変更・削除ができず、バックアップの改ざん防止とデータ保護を強化します。保持期間はポリシーごとに柔軟に設定でき、長期保管やコンプライアンス要件にも対応可能です。
※イミュータブル保護機能はバックアップ専用に最適化されたソリューションであるSynology ActiveProtectアプライアンスに搭載された機能となります。
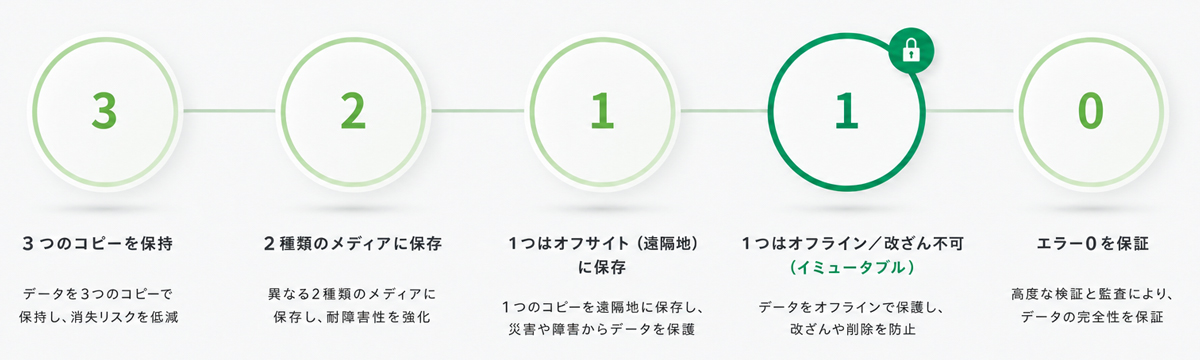
ランサムウェア時代に求められるバックアップ設計の考え方「3-2-1-1-0」においても、イミュータブルの重要性が謳われています。